HIS系统大全的安全性与隐私保护问题
#### HIS系统大全的安全性与隐私保护问题
医院信息系统(HIS)作为现代医疗的核心,承载着海量的患者病历、处方、检验结果等敏感信息。然而,随着医疗信息化程度的加深,HIS系统正面临着前所未有的安全挑战。从外部黑客的暴力破解到内部人员的违规操作,数据安全与隐私保护已成为悬在医疗机构头顶的“达摩克利斯之剑”。构建一套全方位的安全防护体系,不仅是技术的博弈,更是对患者生命健康与法律底线的坚守。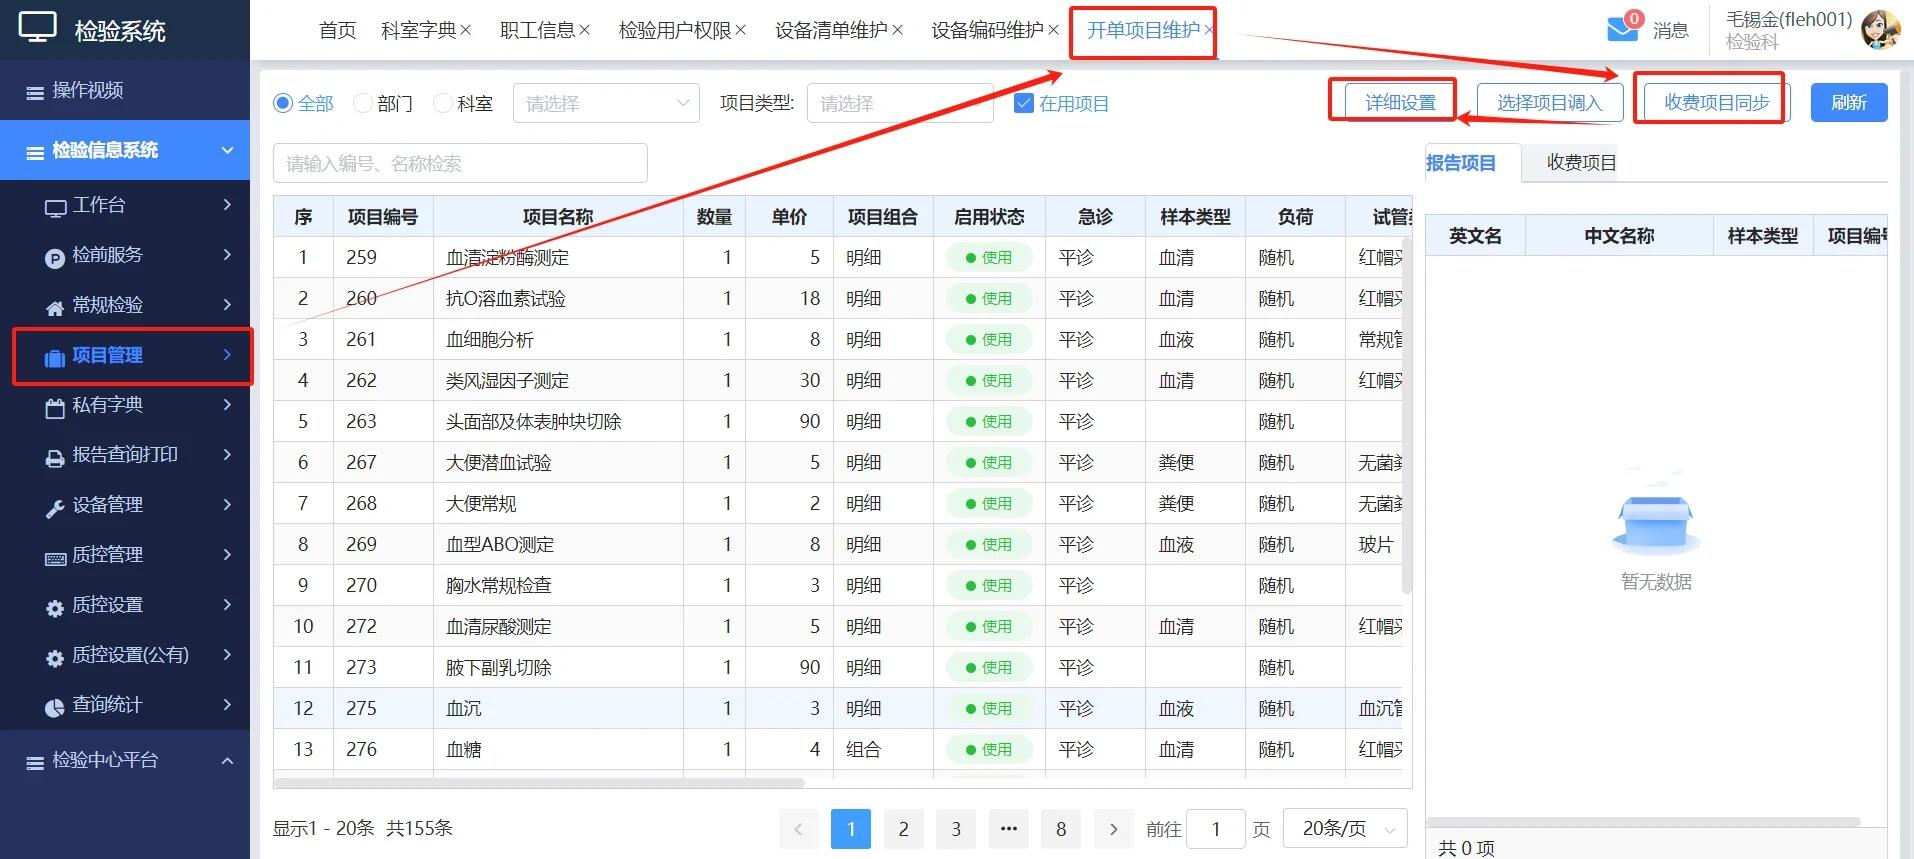
#### 风险透视:悬在头顶的达摩克利斯之剑
医疗行业因其数据的高价值性,已成为网络攻击的重灾区。HIS系统面临的风险主要集中在数据泄露、篡改与系统瘫痪三个维度。
首先是数据泄露风险。据统计,高达80%的医疗数据泄露源于弱密码或密码重复使用。黑客利用“暴力破解”技术,可在秒级时间内攻破如“123456”或“姓名+生日”等简单密码。此外,内部人员违规拷贝、第三方运维疏忽以及勒索病毒攻击,都可能导致患者隐私外泄,甚至引发诈骗等次生灾害。
其次是数据篡改风险。就诊记录、检验结果一旦被恶意修改,将直接误导诊疗决策,引发严重的医疗纠纷。
最后是系统可用性风险。勒索病毒或硬件故障可能导致HIS系统瘫痪,直接中断挂号、缴费、诊疗等核心服务,威胁医院正常运转。
#### 技术防线:构建“铜墙铁壁”
面对严峻形势,医疗机构需从架构、加密与认证三个层面筑牢技术防线。
**架构升级与微服务化**
传统单体架构已难以适应现代安全需求。新一代HIS系统正向基于Kubernetes的微服务与云原生架构演进。通过构建业务中台和数据中台,实现服务的可编排与自愈。这种架构不仅提升了系统的弹性伸缩能力,支持7×24小时不间断运行,还通过容器化隔离降低了单点故障引发的全面瘫痪风险。
**全生命周期的数据加密**
数据加密是保护隐私的最后一道防线。
1. **传输加密**:采用SSL/TLS协议,确保数据在医院内网及互联网传输过程中不被监听或劫持。
2. **存储加密**:在数据库底层对身份证号、病历等敏感字段进行加密存储。即使硬盘被盗,攻击者也无法还原明文数据。
3. **脱敏展示**:对于非诊疗必要场景(如科研、教学),系统应自动对敏感信息进行掩码处理,实现“可用不可见”。
**严格的身份认证与权限管控**
落实《网络安全法》与等保2.0要求,HIS系统必须强制执行复杂密码策略(长度≥8位,含大小写字母、数字及符号),并定期更换。同时,引入“最小权限原则”,实行“一人一账”,确保医生只能查看其诊疗范围内的病历,医技人员仅能查看相关报告。未来,结合指纹、人脸识别的生物特征认证与统一身份认证平台,将进一步减少密码泄露风险。
#### 管理闭环:从“人”的因素破局
技术是手段,管理是核心。许多安全事故的根源在于管理疏漏。
医疗机构需建立清晰的数据安全责任清单,将安全考核落实到具体科室与个人。针对医护人员,应开展常态化安全培训,严禁使用微信传输密码、严禁将账号借予他人使用。同时,建立全流程审计机制,对数据的访问、浏览、修改进行留痕记录。一旦发生泄露,可迅速溯源追责,形成强大的威慑力。
#### 结语
HIS系统的安全与隐私保护是一场持久战。它要求我们在追求医疗效率的同时,必须时刻保持对数据的敬畏之心。通过微服务架构升级、全链路加密技术应用以及严密的权限管理,我们有能力为患者筑起一道坚不可摧的数字防线,让信息技术真正造福于人类健康。
-
HIS系统宝典患者使用体验报告
2026.11.20 -
HIS系统大全的安全性与隐私保护问题
2026.11.19 -
HIS系统型的安全性与隐私保护问题
2026.11.18 -
HIS系统化市场规模快速增长
2026.11.17