HIS系统型的安全性与隐私保护问题
### 守护生命数据的防线:HIS系统的安全性与隐私保护挑战
在2026年的今天,医疗信息化已不再是简单的“无纸化办公”,而是构建智慧医院的基石。医院信息系统(HIS)作为医疗机构的神经中枢,承载着从挂号诊疗到药品管理、从电子病历到影像归档的海量数据。然而,随着数字化转型的深入,HIS系统面临的安全威胁已远超传统IT范畴。在勒索病毒肆虐、数据黑产猖獗的背景下,HIS系统的安全性与隐私保护,已不仅仅是技术问题,更是一场关乎患者生命安全与医院生存底线的防御战。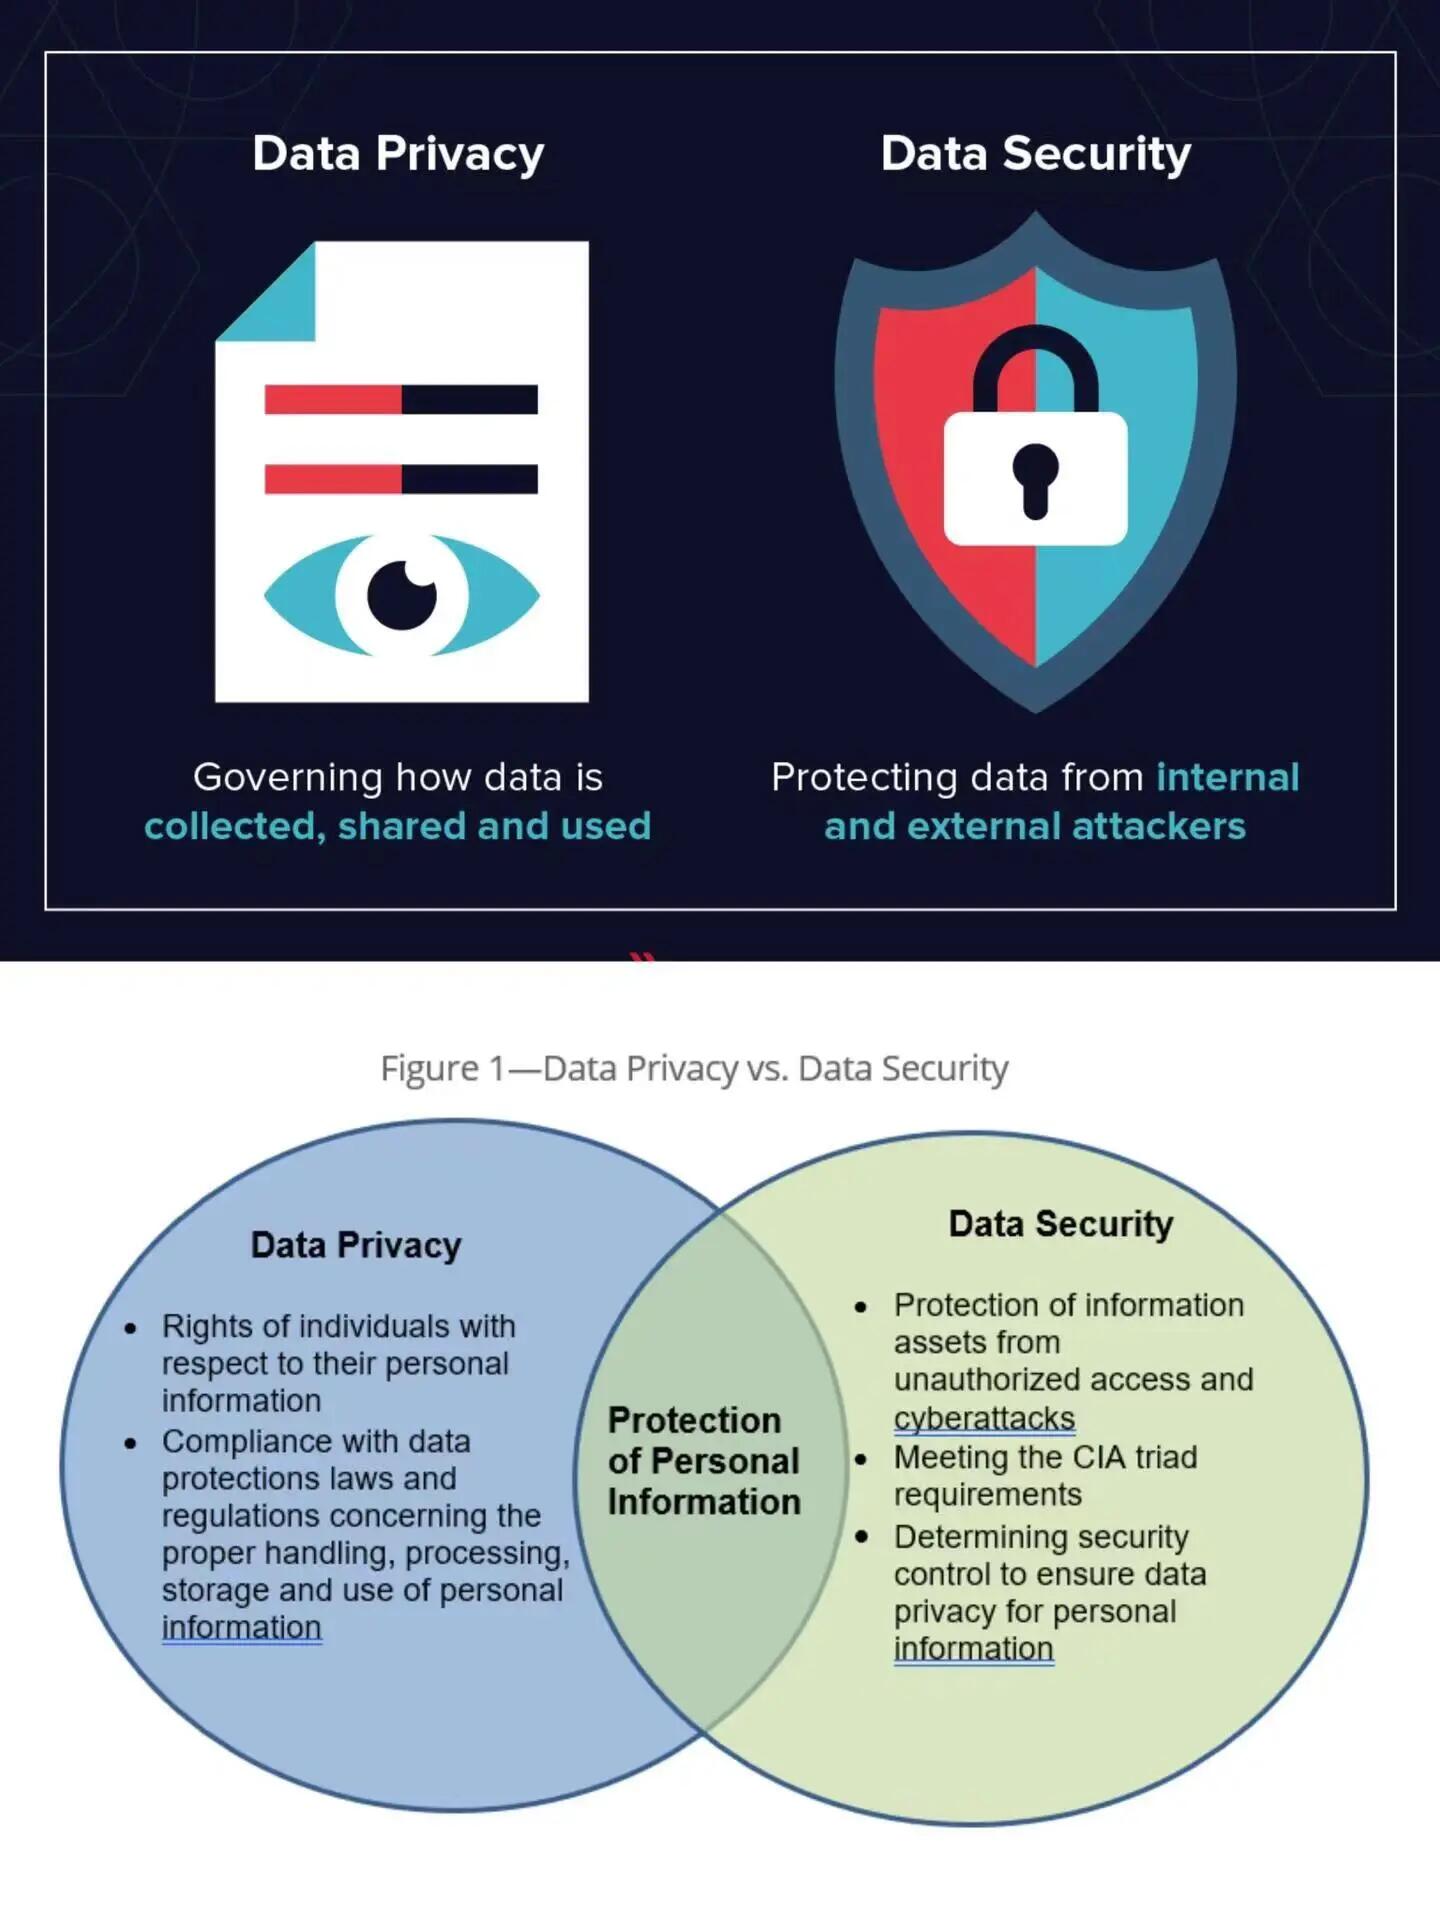
#### 悬在头顶的达摩克利斯之剑:严峻的安全威胁
当前,HIS系统面临的威胁呈现出高频率、高破坏力的特征。根据行业数据,绝大多数医疗组织在过去一年中至少遭遇过一次网络攻击,其中勒索软件已成为首要威胁。攻击者不再满足于窃取数据,而是通过加密核心数据库导致HIS系统瘫痪,直接阻断医疗服务。这种攻击不仅造成巨大的经济损失,更将患者置于无法及时救治的危险境地。
除了外部攻击,内部风险同样不容忽视。终端管理的松散是HIS系统的一大软肋。医护人员日常工作中使用的电脑若缺乏有效管控,U盘滥用、随意连接外网等行为极易成为病毒入侵的跳板。同时,内部人员无意识的误操作,甚至恶意的数据窃取,都可能导致敏感信息外流。这种“内忧外患”的局面,使得传统的防火墙防御显得捉襟见肘。
#### 隐私泄露的代价:合规与信任的双重危机
HIS系统存储着患者最隐私的个人信息,包括病历、检验报告、家庭住址等。在《个人信息保护法》和医疗行业等保2.0标准日益严格的今天,数据泄露的后果是灾难性的。
现实中,因HIS系统存在未授权访问漏洞、数据传输未加密等问题导致的行政处罚案例屡见不鲜。一旦患者隐私泄露,医院不仅面临巨额罚款和停业整顿的行政处罚,更会遭遇公信力的崩塌。在信息高度透明的当下,一家无法保护患者隐私的医院,注定会被市场抛弃。因此,隐私保护不仅是法律红线,更是医院品牌声誉的生命线。
#### 破局之道:构建全方位防御体系
面对复杂的威胁环境,单一的技术手段已无法奏效,必须构建“技术+管理”的双重防御体系。
在技术层面,必须强化终端安全与数据加密。通过部署专业的终端安全管理软件,对接入HIS系统的计算机进行严格的准入控制和行为审计,封堵U盘等外设接口,防止数据通过物理端口外泄。同时,必须落实数据全生命周期的加密保护,确保数据在传输和存储过程中即使被截获也无法被破解。
在管理层面,落实网络安全等级保护制度是基础。医院应定期进行等保测评,及时修补系统高危漏洞。此外,建立完善的权限管理体系至关重要,严格限制不同岗位人员对患者数据的访问权限,并保留完整的操作日志,确保所有数据访问行为可追溯。
HIS系统的安全性建设没有终点。在数字化医疗高速发展的2026年,只有时刻保持警惕,将安全意识融入每一次诊疗流程,将防护技术覆盖到每一个终端节点,我们才能真正守住这道守护生命与隐私的数字防线。
- 上一页 个人账户式改革力度空前
- 下一页 从专业节气养生开始,打造健康生活方式
-
HIS系统宝典患者使用体验报告
2026.11.20 -
HIS系统大全的安全性与隐私保护问题
2026.11.19 -
HIS系统型的安全性与隐私保护问题
2026.11.18 -
HIS系统化市场规模快速增长
2026.11.17